
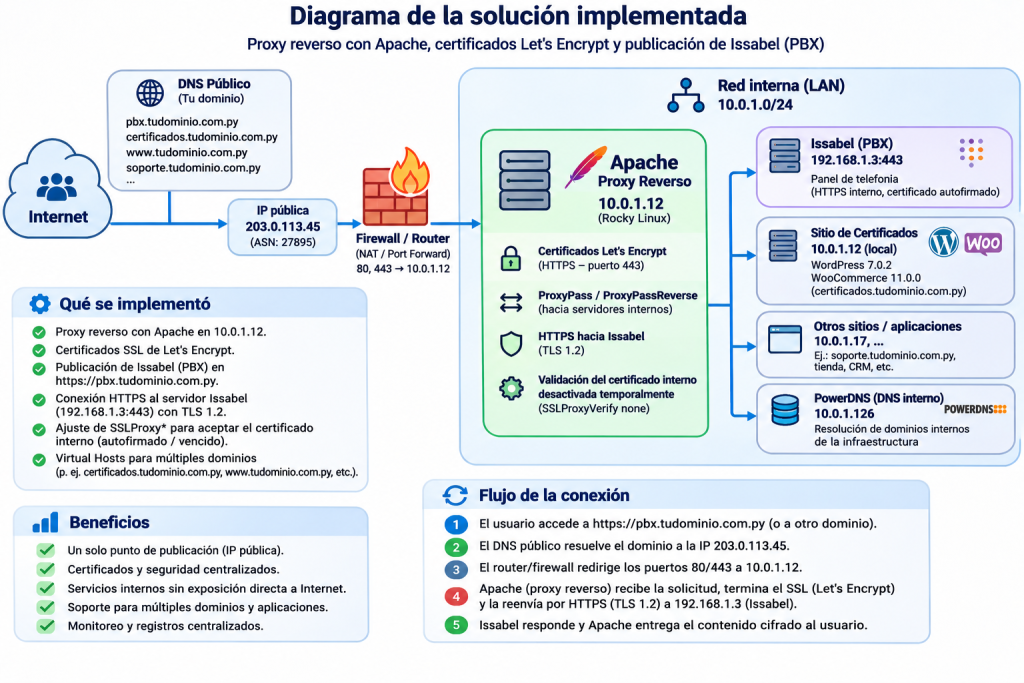
Cómo centralizar la publicación de aplicaciones, optimizar los recursos y fortalecer el control de acceso a los servicios corporativos.
La importancia de modernizar la infraestructura tecnológica
En un entorno empresarial cada vez más digitalizado, las organizaciones dependen de múltiples sistemas para desarrollar sus operaciones diarias. Aplicaciones de gestión empresarial, plataformas CRM, centrales telefónicas IP, sistemas de atención al cliente, portales web y servicios internos forman parte de una infraestructura tecnológica que debe garantizar disponibilidad, seguridad y eficiencia.
A medida que las empresas incorporan nuevas soluciones, también aumenta la complejidad de su administración.
Uno de los desafíos más frecuentes consiste en publicar estos servicios en Internet de forma controlada, evitando exponer innecesariamente cada servidor y simplificando la administración de las conexiones externas.
En este contexto, la implementación de un proxy reverso (Reverse Proxy) constituye una alternativa tecnológica que permite organizar y centralizar el acceso a diferentes aplicaciones empresariales.
¿Qué es un proxy reverso y cómo funciona?
Un proxy reverso es un servidor intermediario que recibe las solicitudes de los usuarios externos y las dirige hacia los servidores internos donde se encuentran alojadas las aplicaciones.
A diferencia de una infraestructura en la que cada servicio se publica mediante conexiones o puertos independientes, un proxy reverso permite centralizar el acceso mediante dominios y subdominios.
Por ejemplo, una empresa puede disponer de:
Una central telefónica IP PBX.
Un sistema de gestión de clientes (CRM).
Una plataforma de soporte técnico.
Un portal de comercio electrónico.
Aplicaciones administrativas y sistemas web.
Estos servicios pueden encontrarse instalados en distintos servidores físicos o virtuales, pero ser publicados a través de un único punto de entrada que gestione las solicitudes HTTP y HTTPS.
De esta manera, los usuarios acceden a cada plataforma mediante su correspondiente dominio, sin necesidad de conocer la ubicación real del servidor interno.
Una arquitectura centralizada para múltiples servicios
Una implementación de este tipo puede integrar diferentes componentes tecnológicos:
1. Servidor DNS
Se encarga de resolver los nombres de dominio y dirigir las conexiones hacia la dirección IP pública correspondiente.
2. Router o firewall perimetral
Recibe las conexiones provenientes de Internet y permite únicamente el tráfico autorizado hacia el servidor encargado de gestionar las solicitudes web.
3. Servidor proxy reverso
Utilizando tecnologías como Apache HTTP Server o Nginx, identifica el dominio solicitado y dirige el tráfico hacia la aplicación interna correspondiente.
4. Certificados digitales SSL/TLS
Permiten establecer conexiones HTTPS cifradas. Su administración puede centralizarse mediante soluciones como Let’s Encrypt y Certbot.
5. Servidores de aplicaciones
Alojan los sistemas empresariales, que pueden ejecutarse en diferentes sistemas operativos, máquinas virtuales o contenedores.
Esta arquitectura facilita la incorporación de nuevos servicios sin necesidad de publicar directamente cada servidor en Internet.
Principales beneficios para las empresas
1. Mayor control sobre la exposición de los sistemas
Uno de los beneficios más importantes es la posibilidad de reducir la exposición directa de los servidores internos.
En lugar de habilitar conexiones externas independientes hacia cada aplicación, el proxy reverso actúa como un punto de entrada común.
Esto permite establecer políticas centralizadas de acceso, filtrado de solicitudes y restricciones por direcciones IP, entre otras medidas.
Sin embargo, es importante señalar que un proxy reverso no reemplaza los mecanismos de seguridad de las aplicaciones. Debe complementar una estrategia de protección que incluya actualizaciones, segmentación de red, autenticación segura y monitoreo.
2. Centralización de certificados SSL/TLS
La utilización de HTTPS es fundamental para proteger las comunicaciones entre usuarios y plataformas empresariales.
Mediante un proxy reverso, la empresa puede administrar los certificados públicos desde un servidor centralizado, simplificando su emisión, configuración y renovación.
Herramientas como Let’s Encrypt y Certbot permiten automatizar gran parte de este proceso.
Además, cuando se requiere proteger también el tráfico dentro de la red corporativa, el proxy puede establecer conexiones HTTPS con los servidores de aplicaciones, verificando sus certificados digitales.
3. Optimización de direcciones IP públicas
Muchas organizaciones disponen de una cantidad limitada de direcciones IP públicas.
Una arquitectura basada en proxy reverso permite publicar múltiples aplicaciones web utilizando una misma dirección IP, diferenciando los servicios mediante sus dominios y subdominios.
Esto reduce la necesidad de asignar direcciones IP públicas independientes a cada aplicación y facilita la expansión de los servicios empresariales.
4. Administración simplificada
En infraestructuras tradicionales, la publicación de nuevas aplicaciones puede requerir modificaciones frecuentes en routers, firewalls y configuraciones de acceso.
Mediante un proxy reverso, es posible centralizar gran parte de estas tareas.
Los administradores pueden incorporar nuevos servicios mediante configuraciones específicas, mantener una estructura organizada de dominios y facilitar las operaciones de mantenimiento.
5. Integración de plataformas heterogéneas
Las empresas no siempre utilizan una única plataforma tecnológica.
Es frecuente encontrar servidores Linux, aplicaciones Windows, centrales IP PBX, sistemas desarrollados a medida, plataformas de comercio electrónico y soluciones ejecutadas en contenedores.
Un proxy reverso permite integrar servicios compatibles con HTTP/HTTPS, independientemente de la tecnología utilizada por cada aplicación.
Esto contribuye a aprovechar la infraestructura existente sin exigir una migración completa de los sistemas.
6. Monitoreo y trazabilidad
La centralización de las conexiones permite disponer de registros que facilitan la identificación de errores, solicitudes inusuales y problemas de disponibilidad.
Esta información resulta especialmente útil para los departamentos de tecnología, ya que contribuye al análisis de incidentes y a la supervisión del comportamiento de los servicios publicados.
7. Escalabilidad y crecimiento
Una infraestructura bien diseñada debe acompañar el crecimiento de la organización.
El proxy reverso permite agregar nuevas aplicaciones, distribuir servicios entre distintos servidores y, cuando la arquitectura lo requiere, incorporar mecanismos de balanceo de carga.
Estas capacidades facilitan la evolución de los sistemas tecnológicos sin modificar completamente el esquema de acceso de los usuarios.
Caso práctico: publicación segura de una central telefónica IP PBX
Un ejemplo de aplicación es la publicación web de una central telefónica basada en Issabel.
En una arquitectura de este tipo, la central telefónica puede encontrarse instalada en un servidor interno, mientras que un servidor Apache actúa como proxy reverso.
Cuando un usuario autorizado ingresa al dominio de la plataforma, la conexión HTTPS llega al proxy, que identifica el servicio solicitado y establece una conexión con el servidor Issabel.
El proxy devuelve posteriormente la respuesta al usuario, manteniendo el acceso mediante el dominio público configurado.
Esta implementación permite centralizar el certificado público, conservar el servidor de aplicaciones dentro de la red privada y aplicar medidas de control de acceso.
Es importante destacar que publicar la interfaz web de una PBX mediante un proxy reverso no equivale a publicar los servicios de telefonía SIP o RTP. Estos protocolos requieren configuraciones y medidas de seguridad específicas.
Asimismo, por la sensibilidad de una plataforma de telecomunicaciones, resulta recomendable que las interfaces administrativas sean accesibles mediante VPN o desde redes autorizadas.
¿Es suficiente un proxy reverso para garantizar la seguridad?
No. Si bien constituye una herramienta importante, por sí solo no garantiza la protección completa de los sistemas.
Para implementar una arquitectura segura, las empresas deben contemplar medidas complementarias, como:
Actualización periódica de sistemas operativos y aplicaciones.
Protección de interfaces administrativas.
Autenticación multifactor.
Certificados digitales válidos y correctamente verificados.
Segmentación de redes y políticas de firewall.
Sistemas de monitoreo y registro de eventos.
Copias de seguridad periódicas y pruebas de recuperación.
Evaluaciones de seguridad y auditorías técnicas.
También debe considerarse la disponibilidad del propio proxy reverso, ya que su interrupción podría afectar simultáneamente a varios servicios publicados. En entornos críticos, se recomienda evaluar mecanismos de redundancia y alta disponibilidad.
¿Por qué las empresas deberían considerar esta solución?
La transformación digital no consiste únicamente en incorporar nuevas aplicaciones. También implica construir una infraestructura capaz de integrar, administrar y proteger los servicios tecnológicos que sostienen las operaciones de la organización.
La implementación de un proxy reverso representa una oportunidad para mejorar la organización del tráfico web, centralizar controles y optimizar recursos tecnológicos.
Para cooperativas, entidades financieras, empresas comerciales, instituciones educativas y organizaciones que administran múltiples sistemas, esta arquitectura puede convertirse en un componente importante de su estrategia de modernización tecnológica.
El objetivo no es solamente publicar más servicios en Internet, sino hacerlo de manera organizada, controlada y sostenible.
Conclusión
El proxy reverso es mucho más que una herramienta de redireccionamiento.
Correctamente implementado, constituye un componente de infraestructura que permite centralizar el acceso a aplicaciones, facilitar la administración de certificados SSL/TLS, reducir la exposición directa de servidores y acompañar el crecimiento de los servicios empresariales.
Su verdadero valor se encuentra en su integración con una estrategia más amplia de seguridad informática, administración de redes y continuidad operativa.
Las organizaciones que invierten en una arquitectura tecnológica planificada no solamente mejoran sus capacidades actuales, sino que también construyen una base más sólida para sus futuras necesidades digitales.
Cybermatica | Soluciones Tecnológicas
En Cybermatica Soluciones Tecnológicas trabajamos en el diseño, implementación y optimización de infraestructuras empresariales, integrando servidores, redes, ciberseguridad, telecomunicaciones y aplicaciones de acuerdo con las necesidades de cada organización.
Desarrollamos soluciones para la publicación y administración de servicios web, implementación de proxies reversos, integración de plataformas IP PBX, certificados digitales, sistemas empresariales y protección de infraestructuras tecnológicas.
Una infraestructura bien diseñada es una inversión en seguridad, eficiencia y continuidad operativa.
Cybermatica Soluciones Tecnológicas — Tecnología que conecta, integra y fortalece a las organizaciones.
#InfraestructuraTI #ProxyReverso #Ciberseguridad #Apache #Linux #SeguridadInformática #TransformaciónDigital #Servidores #Networking #TecnologíaEmpresarial